





SOAR e MDR

SOAR e MDR: A Dupla Que Reduz o Tempo de Resposta em Incidentes Críticos.
O que são SOAR e MDR?
- MDR (Managed Detection and Response) é um serviço gerenciado que combina tecnologia (como EDR/XDR), analistas especializados e inteligência de ameaças para detectar, investigar e responder a incidentes de segurança continuamente, 24/7.
- SOAR (Security Orchestration, Automation and Response) é uma plataforma ou conjunto de ferramentas que permite orquestrar respostas, automatizar tarefas repetitivas, executar playbooks pré-definidos para incidentes, integrar múltiplas fontes de alerta e reduzir a carga manual de operação.
Juntos, MDR + SOAR formam uma combinação poderosa: o MDR garante monitoramento e ação por especialistas, enquanto o SOAR acelera os processos, padroniza respostas e reduz drasticamente o tempo entre detecção e contenção.
Porque essa combinação importa
- Redução do tempo de detecção (MTTD) e de resposta (MTTR)
O SOAR ajuda a reduzir o MTTD ao automatizar a correlação de alertas, enriquecendo-os com contexto, o que permite identificar anomalias mais rapidamente.
O MDR, por sua vez, oferece resposta contínua e alerta especializado, diminuindo o tempo que um invasor permanece invisível e pode causar danos. - Padronização e consistência na resposta
Playbooks de resposta padronizados garantem que incidentes similares sejam tratados de maneira parecida, reduzindo erros e omissões. SOAR fornece esse mecanismo. - Liberação de recursos internos
Com MDR, empresas que não têm equipe dedicada ou SOC interno forte podem delegar monitoramento e resposta. Com SOAR, processos internos repetitivos são automatizados, liberando analistas para tarefas estratégicas. - Melhoria na visibilidade e na governança
A orquestração via SOAR integra diferentes ferramentas (SIEM, EDR, logs de rede, autenticação etc.), agregando contexto e reduzindo lacunas. MDR fornece especialistas que interpretam esses dados, conduzem caça a ameaças (threat hunting) e assumem escalonamentos necessários.
Componentes essenciais para implementar MDR+SOAR eficazmente
Para que a combinação entregue os resultados esperados, algumas práticas são críticas:
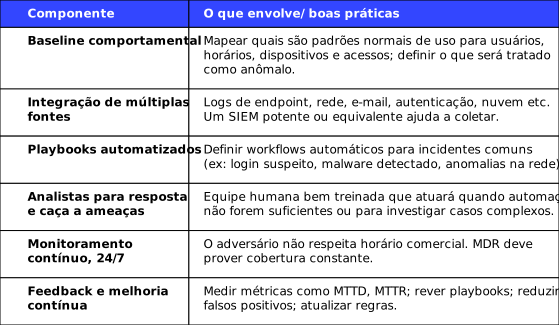
Exemplos práticos e resultados
- Um relatório da Rapid7 demonstrou que empresas que adotaram MDR reduziram em ~90 % seu tempo de resposta a incidentes, liberando analistas para outras tarefas de segurança.
- A Sophos afirma que seu serviço MDR com monitoramento 24/7 reduz significativamente o tempo de resposta a ameaças fora do horário de expediente.
- SOAR, por seu turno, tem casos documentados onde reduziu o MTTR em 50-60 % ou mais, especialmente ao automatizar contenção inicial de endpoints ou bloqueio de domínios maliciosos.
Desafios, riscos e cuidados
- Falsos positivos e automações mal configuradas: automação sem contexto ou sem bom baseline pode gerar bloqueios indevidos ou alertas irrelevantes.
- Dependência de integrações robustas: se as fontes de alerta ou logs forem fragmentadas ou desatualizadas, SOAR não terá dados suficientes para agir com precisão.
- Custo e maturidade inicial: implementar SOAR + MDR pode exigir investimento em tecnologia, processos e pessoal, além de maturidade na segurança para tirar proveito real.
- Privacidade, conformidade e governança: uso de automações deve respeitar leis de proteção de dados (por exemplo LGPD), protocolos internos, verificações e auditoria.
Conclusão: Tornando sua resposta a incidentes realmente proativa
SOAR e MDR não são soluções isoladas — sua força está na sinergia. Enquanto o MDR assegura que sua empresa tem monitoramento especializado, resposta contínua e expertise humano, o SOAR acelera, automatiza e padroniza ações, diminuindo o tempo entre detecção e mitigação de incidentes.
Se sua organização ainda luta com longos tempos de resposta (horas ou dias), alertas não investigados ou falhas entre equipes diferentes, essa dupla é o caminho para virar o jogo. Comece avaliando seus processos atuais, identifique onde há gargalos, teste playbooks simples, e planeje a implementação incremental de MDR + SOAR.
Autor

Carol Lobato
Leia também

Deep Web: Onde seus dados podem estar neste momento
A vitrine que você nunca viu Imagine uma loja onde ninguém usa o próprio nome, os pagamentos sã...
Leia mais >
Cibersegurança e Inovação: Por que a ciência também está na linha de defesa
Durante muito tempo, a segurança da informação foi percebida como um campo essencialmente técnic...
Leia mais >
Threat Intelligence x Threat Hunting: Duas faces da defesa proativa
Durante anos, a segurança da informação foi estruturada de forma reativa: detectar um alerta, res...
Leia mais >Deixe seu comentario
Posts populares
O Guardião da Autenticação: A FORTALEZA DIGITAL
Leia mais >
Fadiga de MFA: como funciona o ataque e como proteger sua organização
Leia mais >
O CASTELO DA CHAVE MESTRA
Leia mais >